
A ISO/IEC 27001 é a norma internacional que define os requisitos de um sistema de gestão da segurança da informação (SGSI). A versão vigente é a ISO/IEC 27001:2022. Ela exige que a organização identifique os riscos à confidencialidade, à integridade e à disponibilidade da informação, escolha controles para tratá-los (o Anexo A lista 93) e mantenha o sistema em melhoria contínua. Empresas podem ser certificadas por organismos acreditados.
A empresa tem antivírus, firewall e senha forte. Ela não está segura. E pode ficar bem mais segura sem comprar nenhuma ferramenta nova.
As três frases parecem não combinar, mas descrevem o que a ISO 27001 tenta corrigir. Segurança da informação não é um conjunto de produtos; é um sistema de gestão. A maior parte dos incidentes envolve processo e pessoas: um acesso que não foi retirado quando o funcionário saiu, um backup que nunca foi testado, uma planilha com dados de clientes enviada para o e-mail errado.
O que é a ISO 27001 e para que serve
A ISO/IEC 27001 é publicada em conjunto pela ISO e pela IEC. Ela não diz quais tecnologias usar. Ela exige que a organização tenha um processo para entender seus riscos de informação, decidir como tratá-los, aplicar os controles, verificar se funcionam e melhorar. Serve para proteger informação de clientes, de pacientes, financeira e estratégica, para atender a exigências contratuais de clientes e, no Brasil, apoia a demonstração de boas práticas exigidas pela LGPD. A norma conversa com a segurança da informação no sentido amplo.
Estrutura da norma
A ISO 27001 segue a estrutura comum das normas de sistema de gestão da ISO, a mesma da ISO 9001 e da ISO 14001, o que facilita sistemas integrados.
| Cláusula | O que pede |
|---|---|
| 4 Contexto | Entender a organização, as partes interessadas e definir o escopo do SGSI |
| 5 Liderança | Comprometimento da direção, política de segurança, papéis e responsabilidades |
| 6 Planejamento | Avaliação e tratamento de riscos, objetivos de segurança, Declaração de Aplicabilidade |
| 7 Apoio | Recursos, competência, conscientização, comunicação, informação documentada |
| 8 Operação | Executar o tratamento de riscos e os controles planejados |
| 9 Avaliação de desempenho | Monitoramento, medição, auditoria interna e análise crítica pela direção |
| 10 Melhoria | Não conformidades, ações corretivas e melhoria contínua |
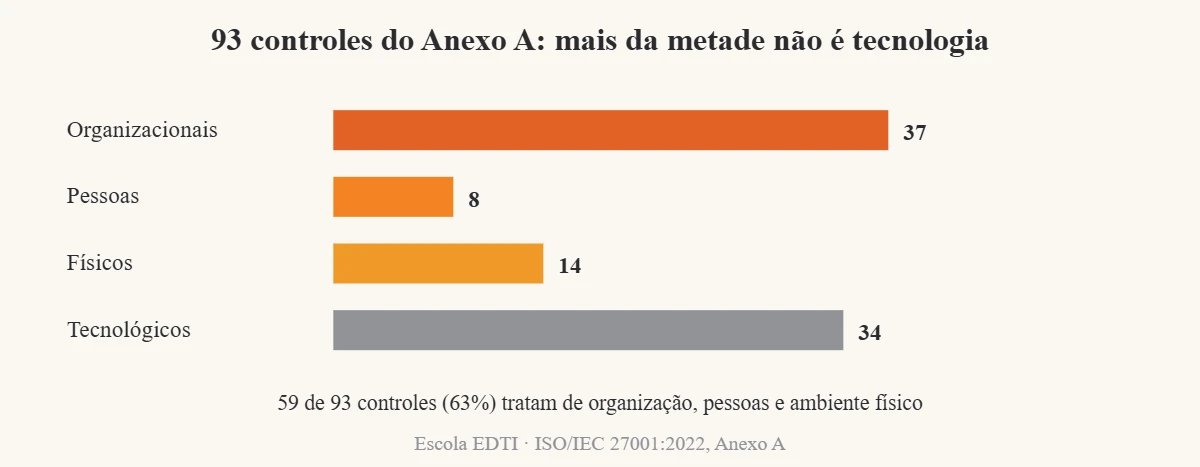
O Anexo A da versão 2022 reúne 93 controles em quatro temas: organizacionais (37), pessoas (8), físicos (14) e tecnológicos (34). A organização não é obrigada a aplicar todos; ela justifica na Declaração de Aplicabilidade quais aplica e por quê. A orientação detalhada de cada controle está na ISO/IEC 27002.
Como implantar um SGSI
- Definir o escopo: que processos, locais e sistemas entram.
- Inventariar ativos de informação e seus responsáveis.
- Avaliar os riscos com um método definido (probabilidade e impacto) e registrar.
- Escolher os controles e redigir a Declaração de Aplicabilidade.
- Implantar os controles como processos com dono, não como documentos.
- Medir: indicadores como tempo para revogar acessos de desligados, proporção de backups com restauração testada, incidentes por mês.
- Auditar e analisar criticamente, com auditoria interna e análise pela direção, e corrigir com ação corretiva.
ISO 27001 sem método vira pasta de documentos
O erro mais comum na implantação é produzir políticas e procedimentos para passar na auditoria, sem que nenhum processo mude. A política diz que os acessos de funcionários desligados são revogados no mesmo dia; na prática, ninguém mede, e o acesso de quem saiu há três meses continua ativo. A norma é fácil de documentar e difícil de fazer funcionar, e a diferença está no método: dono do processo, indicador, medição no tempo e correção pela causa raiz, não pelo sintoma. É o mesmo raciocínio de qualquer sistema de gestão da qualidade, ensinado na formação Green Belt.
Conteúdo revisado pelo Master Black Belt Marcelo Petenate, estatístico, formado pela Unicamp, mestre pela USP e especialista em Lean Six Sigma e melhoria contínua.
Nesta revisão, o foco foi o SGSI como sistema de gestão com indicadores, não como conjunto de documentos.
Para entender a lógica de sistema de gestão que está por trás da ISO 27001, comece pelo curso gratuito White Belt da Escola EDTI.
Perguntas frequentes sobre ISO 27001
Qual a versão atual da ISO 27001?
A ISO/IEC 27001:2022, publicada em outubro de 2022. A transição das certificações da versão 2013 terminou em outubro de 2025.
Quantos controles tem a ISO 27001?
O Anexo A da versão 2022 tem 93 controles em quatro temas: organizacionais, pessoas, físicos e tecnológicos.
Qual a diferença entre ISO 27001 e ISO 27002?
A 27001 define os requisitos do sistema de gestão e é certificável; a 27002 é um guia com orientação detalhada sobre cada controle.
ISO 27001 é obrigatória?
Não por lei, mas pode ser exigida em contratos, licitações e por clientes. Ela também ajuda a demonstrar boas práticas de proteção de dados.
ISO 27001 e LGPD são a mesma coisa?
Não. A LGPD é lei sobre dados pessoais; a ISO 27001 é norma voluntária sobre segurança de toda a informação. A norma apoia o cumprimento da lei, mas não o substitui.
Quanto tempo leva para implantar a ISO 27001?
Varia com o escopo e a maturidade da organização: de alguns meses em escopos pequenos a mais de um ano em organizações grandes.
Preciso de certificação Lean Six Sigma para implantar a ISO 27001?
Não é exigência, mas o método de gestão por processo, indicador e causa raiz ajuda a fazer o sistema funcionar além da auditoria. O curso gratuito White Belt da Escola EDTI é um bom começo.